AI Membantu Menemukan Tiga Celah Keamanan Bitcoin Core
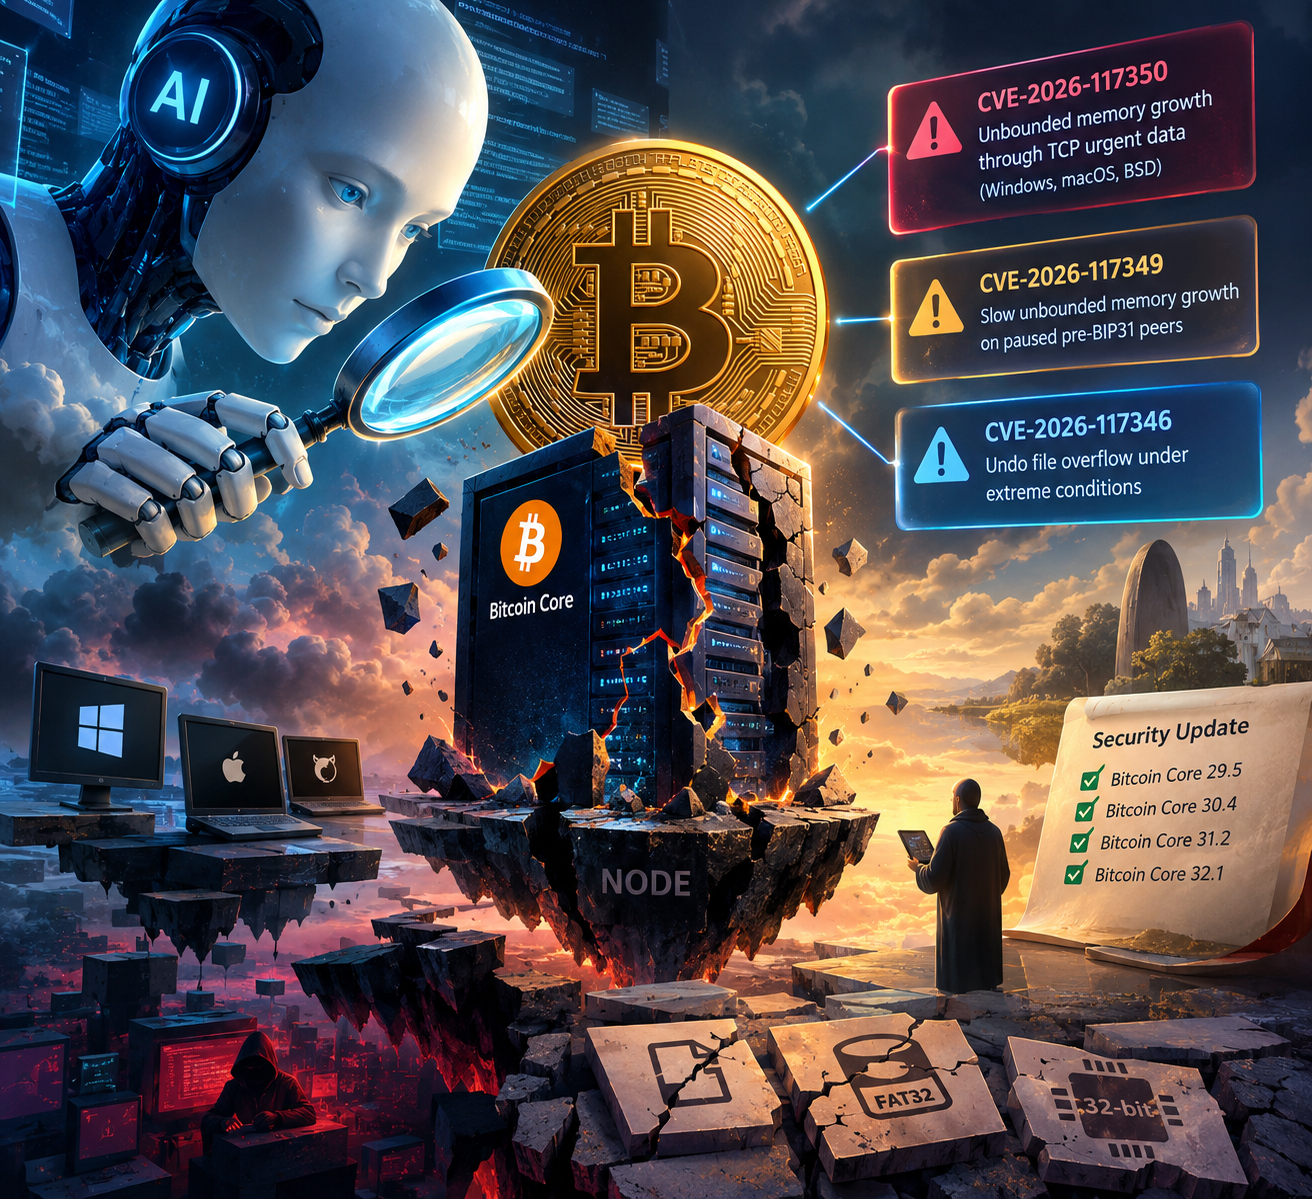
Pemindaian kode berbantuan kecerdasan buatan (AI) membantu menemukan tiga kerentanan keamanan pada Bitcoin Core, perangkat lunak yang digunakan untuk menjalankan node Bitcoin. Salah satu celah memungkinkan peer berbahaya yang terhubung ke node memicu penggunaan memori tanpa batas hingga node pada Windows, macOS, dan BSD mengalami crash. Dua kerentanan lainnya berkaitan dengan pertumbuhan penggunaan memori secara perlahan dan kerusakan data yang digunakan untuk memulihkan keadaan blockchain. [1][2][3]
Bitcoin Core mengumumkan ketiga kerentanan tersebut pada 28 Oktober 2026. Dua dikategorikan berkeparahan menengah (medium), sedangkan satu lainnya masuk kategori rendah (low). Pengembang telah menerbitkan versi perbaikan untuk sejumlah cabang perangkat lunak yang dipelihara, yakni Bitcoin Core 29.5, 30.4, 31.2, dan 32.1. [1][2][3]
Temuan ini menimbulkan pertanyaan tentang seberapa besar risiko yang dihadapi infrastruktur Bitcoin dan bagaimana AI mengubah proses pencarian kelemahan perangkat lunak. Namun, temuan tersebut tidak dapat langsung diartikan sebagai bukti bahwa Bitcoin telah diretas secara menyeluruh.
Ketiga pengumuman resmi itu menjelaskan gangguan yang dapat menimpa node dalam kondisi tertentu. Pengumuman tersebut tidak menyatakan bahwa ketiga kerentanan telah digunakan dalam serangan aktif yang terkonfirmasi, ataupun membuktikan terjadinya pencurian Bitcoin pengguna. [1][2][3]
Tiga kerentanan dengan karakteristik berbeda
Menurut dokumentasi Bitcoin Core, ketiga celah ditemukan melalui pemindaian kode otomatis berbantuan model bahasa besar (large language model atau LLM) dalam Project Loupe, proyek pemindaian keamanan perangkat lunak sumber terbuka yang dipimpin Elias Rohrer di Spiral. Hasil pemindaian divalidasi dan diteruskan kepada tim keamanan Bitcoin Core oleh kontributor Gregory Sanders. [1][2][3]
Artinya, AI berperan membantu mengidentifikasi kelemahan. Validasi temuan dan proses perbaikannya tetap melibatkan manusia.
Pertama, CVE-2026-117350: pertumbuhan memori tanpa batas melalui TCP urgent data.
Kerentanan berkeparahan menengah ini memengaruhi node yang menggunakan jalur pemantauan koneksi tertentu pada sistem operasi selain Linux, termasuk Windows, macOS, dan BSD. Peer berbahaya yang terhubung ke node dapat mengirimkan data khusus melalui mekanisme TCP urgent data. Dalam kondisi tersebut, mekanisme pembatasan antrean data tidak bekerja sebagaimana mestinya sehingga data yang menunggu untuk diproses dapat terus bertambah. [1]
Akibatnya, penggunaan memori dapat meningkat hingga node kehabisan sumber daya dan berhenti beroperasi. Dokumentasi Bitcoin Core menyebut serangan ini dapat dengan mudah membuat node Windows, macOS, atau BSD yang terhubung dengan peer berbahaya tersebut mengalami crash. Linux tidak terdampak oleh kerentanan spesifik ini karena menggunakan mekanisme pemantauan soket yang berbeda. [1]
Kedua, CVE-2026-117349: pertumbuhan memori secara perlahan.
Celah kedua juga dikategorikan berkeparahan menengah. Masalah ini berkaitan dengan penanganan peer yang menyatakan tidak mendukung fitur ping tertentu pada protokol Bitcoin. Dalam kondisi yang dijelaskan, antrean pesan dapat terus bertambah ketika pembacaan pesan tertahan, sehingga penggunaan memori meningkat dari waktu ke waktu. [2]
Dokumentasi resmi menyebut pertumbuhan penggunaan memori dapat mencapai sekitar 2 MB per jam untuk setiap koneksi masuk dan 5 MB per jam untuk setiap koneksi keluar. Angka tersebut merujuk pada kondisi yang dijelaskan dalam laporan teknis, bukan besaran yang pasti terjadi pada semua node. [2]
Berbeda dari celah pertama yang dapat menyebabkan gangguan secara langsung, kerentanan kedua memungkinkan penggunaan memori menumpuk secara bertahap. Jika kondisi tersebut berlangsung cukup lama, sumber daya node dapat terkuras dan kinerjanya terganggu.
Ketiga, CVE-2026-117346: kerusakan berkas undo dalam kondisi ekstrem.
Kerentanan berkeparahan rendah ini berkaitan dengan data undo yang disimpan Bitcoin Core untuk memulihkan keluaran transaksi ketika terjadi reorganisasi blockchain. Reorganisasi terjadi ketika rangkaian blok yang sebelumnya diterima digantikan oleh rangkaian lain yang mengikuti aturan jaringan. [3]
Dalam skenario tertentu, penambang yang mampu menghasilkan rangkaian blok khusus dapat menyebabkan data undo rusak. Pada sistem 64-bit, eksploitasi dinilai tidak praktis karena memerlukan persiapan penambangan dalam skala sangat besar, rangkaian transaksi dengan karakteristik khusus, dan kondisi reorganisasi yang sangat spesifik. [3]
Namun, ada pengecualian penting. Pada Windows dan sistem 32-bit, keterbatasan operasi berkas dapat menyebabkan node gagal menulis data undo ketika ukuran berkas melewati batas tertentu. Node yang terdampak dapat terus gagal saat dijalankan kembali. Sementara itu, node yang menyimpan data blok pada sistem berkas FAT32 juga tetap berisiko karena FAT32 membatasi ukuran satu berkas hingga 4 GiB. [3]
Dengan demikian, perbaikan yang dirilis tidak berarti semua skenario dalam kerentanan ketiga telah terselesaikan. Risiko masih tersisa pada sistem 32-bit dan penyimpanan FAT32 dalam kondisi yang dijelaskan oleh pengembang. [3]
Ketiga celah ini tidak memiliki karakteristik dan tingkat kesulitan eksploitasi yang sama. Karena itu, dampaknya perlu dinilai satu per satu, bukan digabungkan menjadi satu gambaran ancaman yang seragam.
Mengapa node yang mengalami crash tetap penting?
Untuk memahami risiko tersebut, perlu dibedakan antara jaringan Bitcoin dan Bitcoin Core sebagai salah satu perangkat lunak untuk menjalankan node.
Node memeriksa apakah transaksi dan blok mengikuti aturan protokol, menyimpan data blockchain, serta bertukar informasi dengan node lain. Bitcoin Core merupakan salah satu implementasi perangkat lunak utama yang digunakan untuk menjalankan fungsi tersebut.
Ketika node mengalami crash, node itu berhenti menjalankan tugas sampai kembali beroperasi. Pemiliknya dapat kehilangan sementara kemampuan untuk memverifikasi transaksi secara mandiri atau meneruskan informasi kepada jaringan.
Namun, satu node yang berhenti tidak otomatis menghentikan seluruh jaringan Bitcoin. Dampak yang lebih luas bergantung pada jumlah node yang terdampak, distribusi sistem operasi dan versi perangkat lunak, serta kemampuan penyerang memicu gangguan pada banyak node.
Perbedaan ini penting. Kemampuan menyebabkan satu node berhenti beroperasi merupakan masalah keamanan nyata bagi operator yang terdampak, tetapi tidak sama dengan kemampuan mencuri kunci privat, mengubah saldo Bitcoin, menciptakan koin di luar aturan penerbitan, atau mengambil alih konsensus jaringan.
Bitcoin Core membedakan kerentanan yang berdampak pada operasi node dari kerentanan kritis yang mengancam integritas mendasar jaringan. Klasifikasi tersebut menunjukkan bahwa tingkat keparahan perlu dinilai berdasarkan dampak dan kondisi eksploitasi, bukan semata-mata karena sebuah celah ditemukan dalam perangkat lunak yang menopang aset digital bernilai tinggi. [4]
Berdasarkan tiga pengumuman yang diperiksa, tidak ada bukti yang dinyatakan bahwa kerentanan tersebut telah menyebabkan pencurian Bitcoin pengguna atau kompromi menyeluruh terhadap konsensus jaringan. Akan tetapi, ketiadaan laporan tersebut tidak membuktikan bahwa semua kemungkinan dampak telah disingkirkan.
Mengapa pengembang mengungkapkan celah dengan cepat?
Peristiwa ini juga menandai penerapan pendekatan pengungkapan kerentanan yang lebih cepat untuk celah yang dinilai mudah ditemukan.
Dalam praktik keamanan perangkat lunak, rincian suatu kerentanan terkadang dirahasiakan untuk sementara setelah laporan diterima. Masa penundaan atau embargo memberi kesempatan kepada pengembang untuk menyiapkan perbaikan dan operator untuk memperbarui perangkat lunak sebelum informasi teknis dipublikasikan.
Namun, kebijakan keamanan Bitcoin Core membedakan kerentanan berdasarkan tingkat keparahan dan kemudahan penemuannya. Untuk celah yang dianggap mudah ditemukan dengan upaya minimal, termasuk melalui prompt LLM sederhana, pengembang dapat menerbitkan versi perbaikan dan pengumuman keamanan secepat mungkin tanpa mengikuti masa embargo standar. [4]
Ketiga kerentanan ini diumumkan melalui pendekatan tersebut. Perbaikan dirilis pada 27 dan 28 Oktober 2026, sedangkan rincian teknis dipublikasikan pada 28 Oktober. Versi yang disebut telah menerima perbaikan adalah Bitcoin Core 29.5, 30.4, 31.2, dan 32.1. [1][2][3][4]
Kebijakan ini mencerminkan dilema dalam keamanan siber. Menunda pengungkapan dapat memberi waktu kepada operator untuk memperbarui sistem, tetapi tidak menjamin bahwa peneliti lain atau alat otomatis tidak akan menemukan kelemahan yang sama secara independen.
Sebaliknya, pengungkapan lebih cepat dapat mendorong operator segera memasang perbaikan, tetapi juga membuat informasi teknis tersedia bagi pihak yang berniat menyalahgunakannya. Karena itu, kecepatan validasi, penerbitan perbaikan, dan penerapan pembaruan menjadi bagian penting dari pertahanan perangkat lunak.
Apakah AI kini menjadi ancaman bagi Bitcoin?
Dalam kasus ini, AI berperan sebagai alat untuk menemukan kelemahan, bukan sebagai pihak yang dengan sendirinya menyerang jaringan. Temuan Project Loupe memperlihatkan bahwa pemindaian berbantuan LLM dapat membantu mengidentifikasi masalah pada kode sumber perangkat lunak yang digunakan dalam infrastruktur kripto. [1][2][3]
Kemampuan tersebut memiliki dua sisi.
Di satu sisi, AI dapat membantu pengembang memeriksa kode, menemukan kelemahan, dan mempercepat proses analisis keamanan. Dalam kasus ini, hasil pemindaian divalidasi manusia sebelum disampaikan kepada tim keamanan Bitcoin Core. [1][2][3]
Di sisi lain, alat serupa berpotensi mempermudah pencarian kelemahan oleh pihak yang tidak bertanggung jawab. Jika suatu celah dapat ditemukan dengan upaya relatif sederhana, kemungkinan pihak lain menemukannya secara independen menjadi salah satu pertimbangan dalam kebijakan pengungkapan keamanan. Bitcoin Core secara eksplisit memasukkan kemudahan penemuan, termasuk dengan bantuan LLM, dalam kebijakan pengungkapannya. [4]
Meski demikian, satu kasus tidak cukup untuk membuktikan bahwa AI selalu menemukan kerentanan lebih cepat daripada metode konvensional, atau bahwa teknologi tersebut telah menemukan seluruh kelemahan Bitcoin Core. Pemindaian otomatis memiliki keterbatasan, sementara hasilnya tetap harus diperiksa berdasarkan kode, konfigurasi, dan kondisi eksploitasi yang sebenarnya.
Pertanyaan yang lebih tepat bukan apakah AI telah membuktikan dirinya mampu meretas Bitcoin, melainkan bagaimana pengembang dan operator merespons situasi ketika pencarian kelemahan dapat dibantu oleh alat otomatis.
Jadi, seberapa besar risiko bagi Bitcoin?
Risiko keamanan nyata terdapat pada node yang menjalankan perangkat lunak rentan. Namun, tiga pengumuman tersebut tidak membuktikan bahwa jaringan Bitcoin secara keseluruhan berada di ambang kegagalan.
Ada tiga lapisan risiko yang perlu dibedakan.
Pertama, risiko operasional pada node. Kerentanan pertama dapat membuat node Windows, macOS, dan BSD yang memenuhi kondisi koneksi terdampak mengalami kehabisan memori. Kerentanan kedua memungkinkan penggunaan memori meningkat secara bertahap. [1][2]
Kedua, risiko terhadap ketahanan infrastruktur. Jika banyak node terdampak secara bersamaan, kemampuan sebagian peserta jaringan untuk memverifikasi dan meneruskan informasi dapat terganggu. Namun, luasnya dampak tidak bisa ditentukan hanya dari keberadaan celah; dampaknya juga bergantung pada skala serangan dan konfigurasi sistem yang terdampak.
Ketiga, risiko terhadap aset dan konsensus. Ketiga pengumuman yang diperiksa tidak menunjukkan bukti pencurian Bitcoin pengguna atau kompromi menyeluruh terhadap konsensus jaringan. Risiko gangguan operasional node harus dibedakan dari serangan yang dapat mengubah aturan konsensus atau memungkinkan penciptaan koin secara tidak sah. [1][2][3][4]
Bagi pengguna yang menyimpan Bitcoin melalui layanan kustodian atau dompet, temuan ini tidak otomatis berarti saldo mereka hilang. Dampak langsung yang dijelaskan terutama berkaitan dengan perangkat lunak node. Keamanan layanan tertentu tetap bergantung pada sistem dan pengamanan yang diterapkan penyedia masing-masing.
Operator node perlu memastikan perangkat lunak telah diperbarui ke versi yang sesuai. Mereka juga perlu memperhatikan kondisi khusus yang masih relevan pada kerentanan ketiga, terutama penggunaan sistem 32-bit dan penyimpanan data blok pada FAT32. [1][2][3]
Ujian baru bagi keamanan infrastruktur kripto
Kasus ini memperlihatkan bahwa keamanan jaringan terdesentralisasi tidak hanya bergantung pada kriptografi dan mekanisme konsensus. Perangkat lunak yang digunakan untuk menjalankan node juga menjadi bagian penting dari ketahanan jaringan.
Bitcoin Core telah merilis perbaikan bagi ketiga kerentanan dalam versi yang diumumkan. Namun, kerentanan ketiga masih menyisakan risiko pada sistem 32-bit dan node dengan penyimpanan data blok FAT32. Karena itu, pemasangan pembaruan tetap perlu disertai pemeriksaan terhadap konfigurasi yang digunakan. [1][2][3]
Peristiwa ini sekaligus memperlihatkan dua sisi AI dalam keamanan siber: teknologi tersebut dapat membantu menemukan kelemahan, tetapi kemudahan penemuan juga menjadi pertimbangan dalam menentukan kapan sebuah celah perlu diumumkan.
Tiga kerentanan ini bukan bukti bahwa Bitcoin telah diretas secara menyeluruh. Namun, temuan tersebut menunjukkan bahwa infrastruktur yang menopang aset digital bernilai tinggi tetap menghadapi risiko teknis. Keamanan bukan keadaan yang selesai sekali untuk selamanya, melainkan proses berkelanjutan yang membutuhkan validasi, perbaikan, dan penerapan pembaruan secara konsisten.
Sumber
- Bitcoin Core. “Unbounded memory growth through TCP urgent data on non-Linux systems.” 28 Oktober 2026. Dokumentasi resmi CVE-2026-117350.
https://bitcoincore.org/en/2026/10/28/disclose-tcp-oom/ - Bitcoin Core. “Slow unbounded memory growth on paused pre-BIP31 peers.” 28 Oktober 2026. Dokumentasi resmi CVE-2026-117349.
https://bitcoincore.org/en/2026/10/28/disclose-fpausesend-oom/ - Bitcoin Core. “Undo file overflow under extreme conditions.” 28 Oktober 2026. Dokumentasi resmi CVE-2026-117346.
https://bitcoincore.org/en/2026/10/28/disclose-undo-overflow/ - Bitcoin Core. “Security Advisories.” Dokumentasi mengenai klasifikasi kerentanan dan kebijakan pengungkapan keamanan.
https://bitcoincore.org/en/security-advisories/ - Shaurya Malwa, CoinDesk. “AI found a way to crash bitcoin nodes on Windows and Macs. It’s now public.” 29 Oktober 2026. Laporan sekunder mengenai tiga kerentanan dan pengungkapan oleh Bitcoin Core.
https://www.coindesk.com/tech/2026/10/29/ai-found-a-way-to-crash-bitcoin-nodes-on-windows-and-macs-it-s-now-public - Unchained. “Bitcoin Core Skips Usual Embargo to Disclose Three Bugs an AI Scan Found.” 29 Oktober 2026. Laporan sekunder mengenai Project Loupe, temuan AI, dan kebijakan pengungkapan.
https://unchainedcrypto.com/bitcoin-core-skips-usual-embargo-to-disclose-three-bugs-an-ai-scan-found/
AI: ChatGPT
Percakapan